AI Factory

Atlas technique · 01 à 05

Architecture
de la Factory

Du poste de travail au modèle local, suivez une tâche, les autorisations qui l’encadrent et le retour de la décision humaine.

10
zones sur le plan
4
périmètres BU d’exemple
2
bases pour le parcours de décision

01 · Vue logique

Services et frontières de confiance

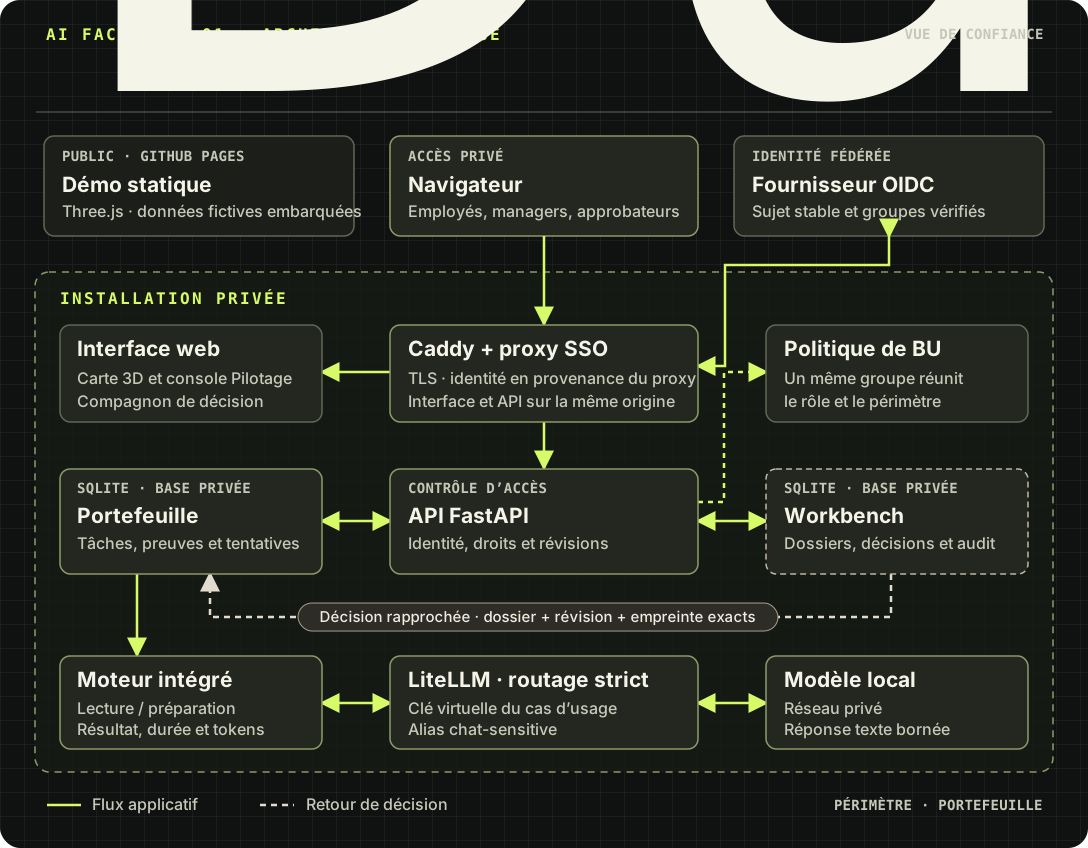
GitHub Pages sert une démonstration statique alimentée par des données fictives. Dans l’installation privée, Caddy sert l’interface et l’API sur la même origine HTTPS. Le proxy SSO vérifie l’identité auprès du fournisseur OIDC. FastAPI applique ensuite les droits de l’utilisateur ou du compte de service à la BU du cas d’usage.

Sur Compose, Caddy et l’API partagent un réseau d’identité privé. Sur Kubernetes, l’Ingress termine HTTPS et Caddy, le proxy OAuth2 et l’API partagent la boucle locale du pod. Le pod API utilise un PVC. L’architecture logique ci-dessous suit la tâche et sa décision.

Flux public et privé du navigateur vers l’API, le portefeuille, le Workbench et le modèle local.
Vue de la chaîne portefeuille. Ouvrir le schéma en plein écran.

Identité et données

Le sujet stable vient du proxy approuvé. Un même groupe SSO doit fournir le droit fonctionnel et le périmètre BU. L’API filtre les cas, les profils, les réservations et les résultats avant de les présenter. Les dossiers Workbench et les tâches du portefeuille résident dans deux bases SQLite privées.

Exécution et retour

Le moteur intégré prend en charge les sous-tâches éligibles et appelle le modèle local via LiteLLM en mode strict. Les tokens du fournisseur sont conservés lorsqu’ils sont disponibles. Le rapprochement Workbench s’exécute en arrière-plan, indépendamment du moteur intégré.

02 · Vue de dessus

Plan 2D et fonctions des espaces

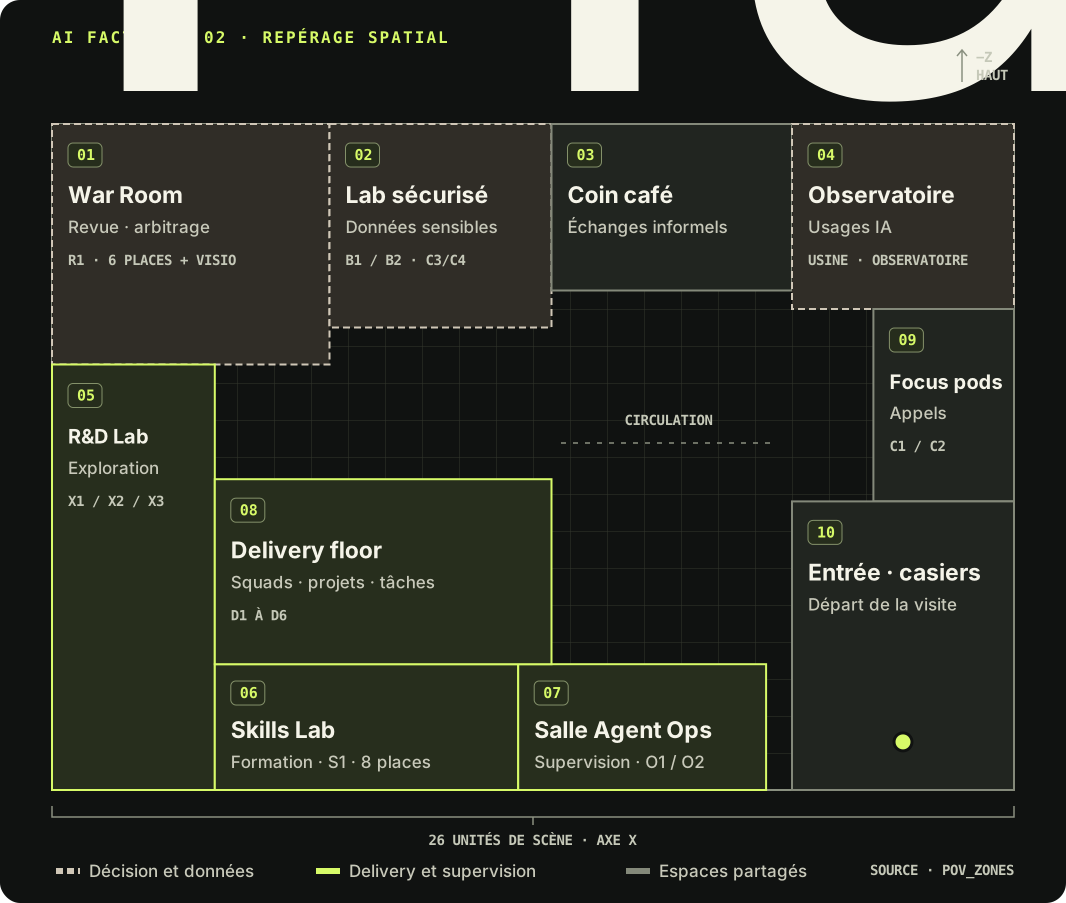
Le plan reprend à l’échelle les emprises de repérage de la scène 3D. Le haut correspond à l’axe −Z. Les espaces servent de repères dans la démo. Les accès de l’installation privée découlent de la politique BU.

Vue de dessus des dix zones numérotées avec la War Room et le lab en haut, le Delivery floor au centre et l’entrée en bas à droite.
Emprises de la scène et ressources associées. Agrandir le plan ou ouvrir la Factory et choisir Plan.
01 War Room

Fonction. Revue et arbitrage, salle R1 avec six places et visioconférence.

Actions. Réserver une revue et lancer une simulation d’échange. Pour une décision auditée du portefeuille privé, ouvrir le Compagnon avec l’habilitation Workbench.

02 Lab sécurisé

Fonction. Postes de travail pour les données sensibles. Les labels de la scène L1 et L2 correspondent aux identifiants B1 et B2 de la politique.

Actions. Réserver un poste autorisé pour un cas C3/C4. Dans la politique d’exemple, B1 relève des RH et B2 de la Finance.

03 Coin café

Fonction. Recueillir les propositions d’amélioration des personnes et des agents.

Actions. Traverser la zone en mode Visite. Sur les versions qui proposent la boîte à idées, ouvrir le mur, déposer un post-it et retrouver sa catégorie attribuée automatiquement.

Pour ce mur, la démo conserve les post-its dans le navigateur. En installation protégée, une idée est visible dès son dépôt dans la Factory authentifiée. Un badge coloré indique l’origine du dépôt et la catégorie décrit le sujet. L’origine est une BU vérifiée ou Administration Factory pour un administrateur global sans BU vérifiée.

Un administrateur humain global peut consulter séparément l’identité du déposant. Cette consultation laisse une trace d’audit.

04 Observatoire des usages IA

Fonction. Vue agrégée des usages IA et suivi des outils et alternatives.

Actions. Ouvrir depuis la zone 3D ou le menu Usine. En privé, les groupes dédiés filtrent les équipes par BU. Les décisions et imports exigent une habilitation globale explicite dans le groupe concerné.

05 R&D Lab

Fonction. Exploration sur les bancs X1 à X3. Actions. Inspecter un banc et consulter la vue « Skills Lab & R&D Lab » dans la console.

Ouvrir le Laboratoire de flux IA pour relier des composants, rejouer des scénarios fictifs et comparer les résultats de routage, de sécurité et de consommation.

06 Skills Lab

Fonction. Formation et partage de compétences. Salle S1 de huit places. Actions. Consulter les sessions et le calendrier, puis réserver la salle selon son périmètre.

07 Salle Agent Ops

Fonction. Supervision depuis les consoles O1 et O2. Actions. Consulter les indicateurs Agent Ops. Dans le portefeuille, examiner le résultat et la durée d’une tentative avant une éventuelle reprise.

08 Delivery floor

Fonction. Espace des squads, postes D1 à D6. Actions. Retrouver le travail de sa BU dans Pilotage → Portefeuille et tâches. Planifier, affecter, déléguer ou soumettre selon son rôle.

09 Focus pods

Fonction. Deux cabines individuelles, C1 et C2, pour les appels. Action. Consulter les disponibilités et réserver une ressource attribuée par la politique opérateur.

10 Entrée et casiers

Fonction. Accueil de la scène et départ du mode Visite, indiqué par le point turquoise sur le plan. Actions. S’orienter, passer en vue Plan et rejoindre un espace.
03 · Frontières métier

Matrice des BU et des rôles

Les BU et sujets ci-dessous proviennent du fichier de configuration d’exemple. L’opérateur associe chaque groupe aux centres métier, profils, ressources et équipes de son organisation. Les rôles du portefeuille s’ajoutent à cette politique.

Exemple de configuration des périmètres
BUGroupe SSOPoste et profilÉquipes Observatoire
Opérations cc-opsbu-operationsD1 · p02Opérations
Relation client cc-relationbu-relationD2 · p03Relation client et marketing
Ressources humaines cc-rhbu-rhB1 sécurisé · p06Ressources humaines
Finance cc-financebu-financeB2 sécurisé · p07Finance
Gouvernance ["*"]factory-governance-adminR1 · transversalSelon le rôle global du groupe
Responsabilités dans l’installation privée
RôleActionsContrôle
Direction adminAdministrer objectifs, indicateurs et projets.Rôle et périmètre global ["*"] dans le même groupe.
Chef de projet project_leadCréer et planifier les tâches de sa BU.Rôle du portefeuille déclaré pour ce périmètre.
Manager managerAffecter, déléguer et autoriser un démarrage soumis à validation.Agent éligible et politique d’autonomie de la BU.
Architecte architectRevoir les preuves d’un livrable technique.Architecte distinct du soumissionnaire.
Employé ou agent affectéConsulter sa tâche, démarrer selon l’état et soumettre des preuves. Un agent éligible peut déclarer son usage selon le mode d’exécution.Sujet vérifié, affectation active et cas d’usage de la BU. L’agent doit avoir passé son évaluation.
Approbateur Workbench approver ou adminApprouver, refuser ou demander des modifications sur la révision présentée.Groupe global ["*"] et séparation d’avec le soumissionnaire et l’architecte de la tâche.

04 · Schéma de séquence

De la tâche au retour de décision

  1. 01Planifier

    Le chef de projet fixe la tâche et ses dépendances.

  2. 02Affecter

    Le manager choisit l’agent ou lance la sélection automatique.

  3. 03Exécuter

    L’agent éligible prépare le résultat et soumet les preuves.

  4. 04Revoir

    Un architecte distinct examine la tâche quand la revue technique est requise.

  5. 05Décider

    La tâche sensible passe en relais Workbench. Le Compagnon porte la décision.

Approuver → Terminée

Les tâches dépendantes peuvent reprendre.

Refuser → Annulée

Une dépendance qui exige la réussite reste en attente.

Modifications → Prête

Une nouvelle soumission ouvre un dossier distinct.

Délégation et reprise

Un parent en cours peut porter jusqu’à quatre sous-tâches sur un niveau, annulations comprises. Elles restent dans son projet et sa BU. Les dépendances, l’affectation et le mode autonome, à validation humaine ou bloqué encadrent le démarrage.

Le moteur vérifie l’exécution du parent et la révision du projet avant d’appliquer le résultat. Une réponse devenue périmée est écartée.

Portée de la décision

L’API rapproche le dossier, la révision et l’empreinte, puis renvoie l’issue et son horodatage au portefeuille. Le motif et l’identité du décideur restent dans le Workbench.

Une opération CRM ou ERP suit le circuit du connecteur approuvé. La décision du portefeuille porte sur le travail préparé.

05 · Conditions d’exploitation

Contrôles à qualifier en privé

Points de contrôle pour la mise en service
ContrôleComportement attenduPreuve de recette
Isolement BURôle et périmètre proviennent d’un même groupe SSO. Un cas C3/C4 exige une ressource sécurisée pour les réservations.Vérifier un refus inter-BU et le refus d’un poste hors du périmètre.
Passerelle localeUne clé virtuelle par cas et l’alias chat-sensitive bornent le routage. Le moteur intégré utilise la réponse texte du modèle local.Exécuter une sous-tâche synthétique, observer la durée et contrôler la provenance des tokens.
Autorisation et concurrenceL’autorisation de départ est à usage unique. Les mutations utilisent la révision courante. Les résultats tardifs suivent la tentative à laquelle ils appartiennent.Simuler une réaffectation et un redémarrage. Renouveler une autorisation de départ si elle est encore requise.
Décision et auditLe mode portfolio requiert l’audit Workbench. Les deux bases se rapprochent avec l’identité du dossier et sa révision exacte.Tester les trois issues avec un autre approbateur et un redémarrage entre décision et affichage.
Livraison et restaurationLe déploiement documenté utilise un processus API et des images vérifiées par empreinte. Le volume api-state sous Compose ou le PVC sous Kubernetes conserve les bases et l’état.Vérifier les attestations, contrôler la configuration de la cible et restaurer une sauvegarde cohérente dans un environnement isolé.